
網(wǎng)絡(luò)安全 / 服務(wù)邊緣
SASE 安全訪問服務(wù)邊緣
把用戶、終端、分支與業(yè)務(wù)應(yīng)用放進(jìn)同一套訪問決策里。按身份、設(shè)備、應(yīng)用和風(fēng)險選擇就近的網(wǎng)絡(luò)與安全服務(wù)邊緣,讓路徑與策略分開看、按場景組合,而不是把所有流量假定成一條固定鏈路。
先分清業(yè)務(wù)路徑與管理面,再決定需要的邊緣能力。
01先定義要解決的訪問問題
把接入與安全,放回同一條決策鏈
辦公地點(diǎn)、分支、云平臺和SaaS應(yīng)用分散以后,企業(yè)面對的不是“有沒有網(wǎng)絡(luò)”這么簡單:誰在訪問、設(shè)備是否滿足條件、目標(biāo)是哪個應(yīng)用、風(fēng)險是否變化,都可能改變一次訪問請求的處理方式。
SASE是一種把網(wǎng)絡(luò)連接與云交付安全服務(wù)組合起來的架構(gòu)思路。它可以把策略和執(zhí)行點(diǎn)靠近用戶、終端或應(yīng)用,但不意味著所有能力必須由一個廠商、一個節(jié)點(diǎn)或一條串行鏈路提供。
網(wǎng)絡(luò)接入
識別站點(diǎn)、終端、鏈路和應(yīng)用位置,決定哪些連接需要SD-WAN、隧道、互聯(lián)網(wǎng)出口或本地路徑。
訪問決策
以身份、設(shè)備狀態(tài)、應(yīng)用、位置、時間和風(fēng)險等上下文評估請求,按最小權(quán)限決定是否建立訪問。
邊緣執(zhí)行
在合適的服務(wù)邊緣或企業(yè)邊界執(zhí)行策略,并留下可復(fù)核的日志、變更和異常處理記錄。
02業(yè)務(wù)路徑 / 管理面
用戶先到邊緣,策略決定下一跳
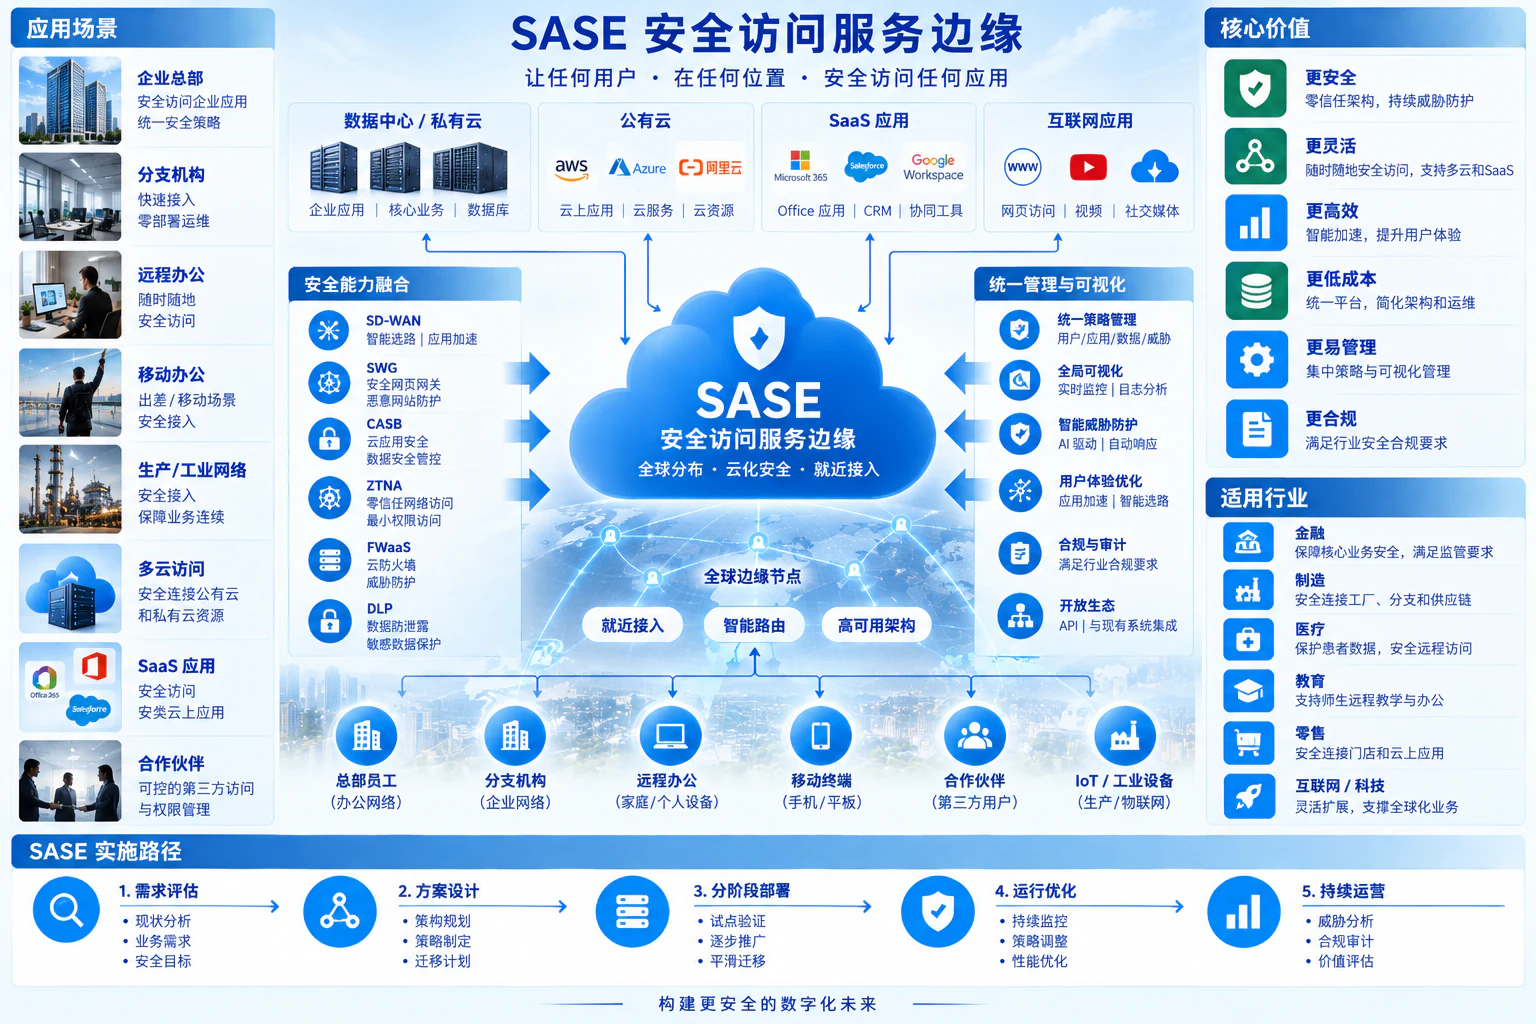
業(yè)務(wù)流量沿著適合它的路徑訪問私有應(yīng)用、SaaS或Web;管理面把身份、設(shè)備狀態(tài)、應(yīng)用目錄、風(fēng)險和日志提供給策略決策。兩者有關(guān)聯(lián),但不是同一條數(shù)據(jù)通路。
關(guān)系圖展示用戶、終端和分支到就近服務(wù)邊緣,再按身份、設(shè)備、應(yīng)用和風(fēng)險策略訪問私有應(yīng)用、SaaS或Web;虛線表示管理面輸入,實(shí)線表示業(yè)務(wù)路徑示意。
連接與安全能力按需組合
不同路徑命中不同能力;不是所有流量串行經(jīng)過全部組件。
03安全服務(wù)邊緣的能力邊界
先看業(yè)務(wù)路徑,再選安全能力
這些能力可以由一個平臺提供,也可以分階段組合。關(guān)鍵不是把縮寫全部買齊,而是把業(yè)務(wù)、協(xié)議、數(shù)據(jù)和責(zé)任對應(yīng)起來。
安全 Web 網(wǎng)關(guān)
適合Web訪問的URL、域名、惡意內(nèi)容和使用策略。它主要處理Web路徑,不等于私有應(yīng)用的細(xì)粒度授權(quán)。
云訪問安全代理
面向SaaS可見性、應(yīng)用使用控制和部分API/數(shù)據(jù)治理場景。具體能力取決于應(yīng)用接口、接入方式與授權(quán)范圍。
零信任網(wǎng)絡(luò)訪問
為用戶或設(shè)備訪問私有應(yīng)用建立按請求授權(quán)的路徑,按身份、設(shè)備狀態(tài)和上下文限制資源范圍,不直接暴露整個內(nèi)網(wǎng)。
云防火墻服務(wù)
適合需要網(wǎng)絡(luò)層、狀態(tài)或非Web協(xié)議控制的路徑。策略位置、協(xié)議支持、地址與應(yīng)用識別要按現(xiàn)網(wǎng)核對。
數(shù)據(jù)防泄漏
圍繞數(shù)據(jù)分類、內(nèi)容識別和出站渠道設(shè)置規(guī)則。沒有數(shù)據(jù)分級、例外流程與響應(yīng)責(zé)任,DLP不會自動變成完整治理。
能力是路徑上的工具
公開Web、SaaS、私有應(yīng)用、分支互聯(lián)和工業(yè)控制的路徑不同。按風(fēng)險與業(yè)務(wù)結(jié)果組合能力,并保留可回退的試點(diǎn)邊界。
04SASE / SSE / SD-WAN
三個詞,分別回答三個問題
不要把產(chǎn)品名稱當(dāng)成架構(gòu)結(jié)論。先判斷企業(yè)要解決的是站點(diǎn)連接、云安全、私有應(yīng)用訪問,還是需要把它們組合到同一治理框架。
| 概念 | 主要回答 | 典型關(guān)注 | 不等于 |
|---|---|---|---|
| SD-WAN | 站點(diǎn)、鏈路與廣域連接如何組織? | 多線路、選路、站點(diǎn)互聯(lián)、鏈路狀態(tài)、遷移窗口 | 不等于完整的云安全或私有應(yīng)用授權(quán) |
| SSE | 用戶和設(shè)備訪問Web、SaaS、私有應(yīng)用時如何施加安全策略? | SWG、CASB、ZTNA、FWaaS、DLP及統(tǒng)一策略 | 不包含完整的廣域網(wǎng)絡(luò)連接層 |
| SASE | 網(wǎng)絡(luò)接入與安全服務(wù)如何按邊緣、身份和策略協(xié)同? | SD-WAN + SSE、分布式執(zhí)行、統(tǒng)一治理和運(yùn)營視圖 | 不保證單廠商、全功能、全球加速或零風(fēng)險 |
05按場景決定路徑
同一套策略,落在不同業(yè)務(wù)現(xiàn)場
架構(gòu)落地要從現(xiàn)有訪問關(guān)系開始,不要先從產(chǎn)品清單開始。下面的場景是路徑選擇的起點(diǎn),不是默認(rèn)功能承諾。
分支與園區(qū)接入
用SD-WAN整理多線路和站點(diǎn)路徑,再按業(yè)務(wù)將互聯(lián)網(wǎng)、總部、云資源或本地服務(wù)分流;關(guān)鍵是寫清本地出口、安全檢查和故障回退。
遠(yuǎn)程辦公與私有應(yīng)用
用ZTNA把訪問范圍收窄到具體應(yīng)用,結(jié)合身份、設(shè)備狀態(tài)和風(fēng)險做授權(quán);不把“已經(jīng)登錄”當(dāng)成后續(xù)所有資源都可信。
SaaS 使用與數(shù)據(jù)治理
先列出實(shí)際使用的SaaS、賬號、數(shù)據(jù)類型和出站場景,再評估CASB、DLP、API或終端側(cè)控制,明確哪些渠道可觀察、可阻斷或只記錄。
合作伙伴與臨時訪問
為第三方限定人員、設(shè)備、時間、應(yīng)用和操作范圍,留下審批、日志和撤銷路徑;不發(fā)放超出業(yè)務(wù)所需的整網(wǎng)訪問。
06工業(yè)與高關(guān)鍵業(yè)務(wù)邊界
OT 不是辦公網(wǎng)絡(luò)的另一個出口
工業(yè)控制和其他高關(guān)鍵業(yè)務(wù)有獨(dú)立的可靠性、安全與變更要求。需要先做資產(chǎn)、數(shù)據(jù)流、區(qū)域和通信方向的評估,再決定是否在邊界處使用SASE相關(guān)能力。
- IT 與 OT 分區(qū)隔離,限定必要的系統(tǒng)、協(xié)議、方向和維護(hù)窗口。
- 用防火墻、DMZ或其他邊界控制保護(hù)跨域連接,保留變更和異常記錄。
- 由熟悉控制系統(tǒng)、安全和現(xiàn)場連續(xù)性的團(tuán)隊(duì)做專項(xiàng)評估與演練。
SASE可以成為整體邊界方案的一部分,但不替代工業(yè)控制安全、現(xiàn)場安全與專項(xiàng)可靠性評估。
07實(shí)施與驗(yàn)證
先畫清訪問,再逐步把策略放到邊緣
實(shí)施順序要讓每一次變化都能解釋、驗(yàn)證和回退。把控制面與業(yè)務(wù)面分開記錄,才能知道問題發(fā)生在身份、終端、策略、鏈路還是應(yīng)用。
- 01
盤點(diǎn)資源與流量
列出用戶、終端、分支、私有應(yīng)用、SaaS、Web、協(xié)議、數(shù)據(jù)類型、現(xiàn)有出口和責(zé)任邊界。
- 02
按路徑選能力
為每類訪問選擇SD-WAN、SWG、CASB、ZTNA、FWaaS或DLP中的必要組合,寫下不適用的能力與例外。
- 03
小范圍試點(diǎn)
選代表性用戶、設(shè)備和應(yīng)用,驗(yàn)證身份、策略命中、訪問結(jié)果、日志、體驗(yàn)和回退,不用全網(wǎng)切換證明架構(gòu)。
- 04
交接與持續(xù)運(yùn)營
確認(rèn)策略變更、證書/連接器、告警、事件響應(yīng)、配置備份、權(quán)限審查和維護(hù)窗口由誰負(fù)責(zé)。
08常見問題
先把 SASE 的邊界說清楚
SASE、SSE 和 SD-WAN 到底是什么關(guān)系?
SASE把網(wǎng)絡(luò)連接與安全服務(wù)放進(jìn)同一套服務(wù)邊緣架構(gòu);SD-WAN負(fù)責(zé)廣域連接、選路和站點(diǎn)互聯(lián),SSE是安全服務(wù)部分,通常包含SWG、CASB、ZTNA、FWaaS等能力。已有SD-WAN的企業(yè)可以先補(bǔ)SSE,也可以按網(wǎng)絡(luò)改造節(jié)奏逐步組合。
所有流量都會依次經(jīng)過 SWG、CASB、ZTNA、FWaaS 和 DLP 嗎?
不會。能力按業(yè)務(wù)路徑、協(xié)議、應(yīng)用位置、數(shù)據(jù)策略和部署方式選擇。訪問公開Web可能使用SWG,訪問私有應(yīng)用可能使用ZTNA,SaaS治理可能結(jié)合CASB或DLP;分支到私有網(wǎng)絡(luò)的路徑也可能由SD-WAN和防火墻策略處理,不默認(rèn)串行經(jīng)過全部組件。
上了 SASE 就等于全球加速、零風(fēng)險或自動全面合規(guī)嗎?
不等于。實(shí)際訪問體驗(yàn)取決于接入質(zhì)量、服務(wù)邊緣位置、應(yīng)用和數(shù)據(jù)位置、策略配置及運(yùn)維能力;風(fēng)險不會因采用一個架構(gòu)名稱而消失,合規(guī)也需要結(jié)合行業(yè)、數(shù)據(jù)、合同和審計要求逐項(xiàng)確認(rèn)。
工業(yè)網(wǎng)絡(luò)能直接接入 SASE 服務(wù)邊緣嗎?
不能直接套用辦公網(wǎng)絡(luò)方案。OT/工業(yè)控制網(wǎng)絡(luò)需要按安全、可靠性、實(shí)時性和變更要求做分區(qū)隔離、邊界防護(hù)和專項(xiàng)評估;必要的IT/OT連接應(yīng)限定到明確的系統(tǒng)、協(xié)議、方向和維護(hù)窗口,不把生產(chǎn)控制流量默認(rèn)導(dǎo)入辦公或云安全路徑。
煜企實(shí)施與交接
把路徑、策略和責(zé)任交到運(yùn)維手里
煜企圍繞現(xiàn)有用戶、終端、站點(diǎn)、線路、應(yīng)用和數(shù)據(jù)流,協(xié)助完成訪問關(guān)系梳理、能力選型、試點(diǎn)配置、路徑驗(yàn)證和運(yùn)行資料整理;具體產(chǎn)品、許可、連接方式與責(zé)任范圍在項(xiàng)目確認(rèn)后確定。
查看實(shí)施范圍
- 梳理訪問對象、應(yīng)用位置、鏈路、身份源、設(shè)備管理和安全檢查點(diǎn)。
- 按試點(diǎn)范圍配置邊緣、策略與日志,驗(yàn)證代表性業(yè)務(wù)和回退條件。
- 整理變更、告警、排障、權(quán)限審查、配置備份和維護(hù)窗口。
查看交接資料
- 業(yè)務(wù)路徑與應(yīng)用訪問矩陣
- 身份、設(shè)備、風(fēng)險與策略規(guī)則清單
- 邊緣節(jié)點(diǎn)、連接器、線路和依賴配置
- 試點(diǎn)驗(yàn)證、告警響應(yīng)與后續(xù)待辦記錄
下一步 / 技術(shù)溝通
從一條真實(shí)訪問路徑開始
告訴我們用戶、終端、分支、私有應(yīng)用和SaaS的關(guān)系,以及當(dāng)前最難核對的安全邊界,一起確認(rèn)試點(diǎn)與交接范圍。