
網絡與信息安全 / 身份認證
身份認證平臺
煜企從身份來源、入口與業務權限出發,評估并設計認證、MFA、策略判斷和日志邊界,聯通有線、無線、VPN 與應用入口,讓企業知道誰在訪問、憑什么放行、出了問題如何追溯。
01先把問題說清楚
多種入口,一套身份管理
企業賬號分散在目錄、無線、VPN 和應用里,真正難管的不是“有沒有登錄頁”,而是人員變化后,身份、設備、入口、權限和日志仍然能不能對得上。
身份認證平臺要減少共享賬號、重復賬號、臨時權限和無法追溯的接入。設計時可以自然銜接無線覆蓋、企業網絡與 SD-WAN或內網安全管控,但每個系統的認證、授權與準入責任仍需分別說明。
賬號散落,生命周期斷開
目錄、無線、VPN 和業務系統分別維護賬號,轉崗、離職和合作結束后容易留下權限。
認證通過,不等于可以訪問
只確認賬號正確,卻沒有把角色、資源、設備狀態和時間條件帶進授權與準入判斷。
入口與日志各說各話
有線、無線、VPN 和應用的接入記錄不能關聯,異常發生后很難還原誰在何處訪問了什么。
02身份與準入架構
統一身份,連接不同入口
統一身份來源不是把所有設備和應用強行變成同一種協議,而是先把身份生命周期、并行入口、策略判斷與日志責任畫清楚;SSO、RADIUS、目錄集成是否可用,以設備與應用支持情況為準。
身份源和生命周期先確定主體。員工網絡、無線接入、VPN 入口和業務應用入口并行進入認證與策略判斷,再分別得到按權限的訪問結果和可審計日志;圖示不是用戶訪問順序,也不代表某一項目的實際部署拓撲。
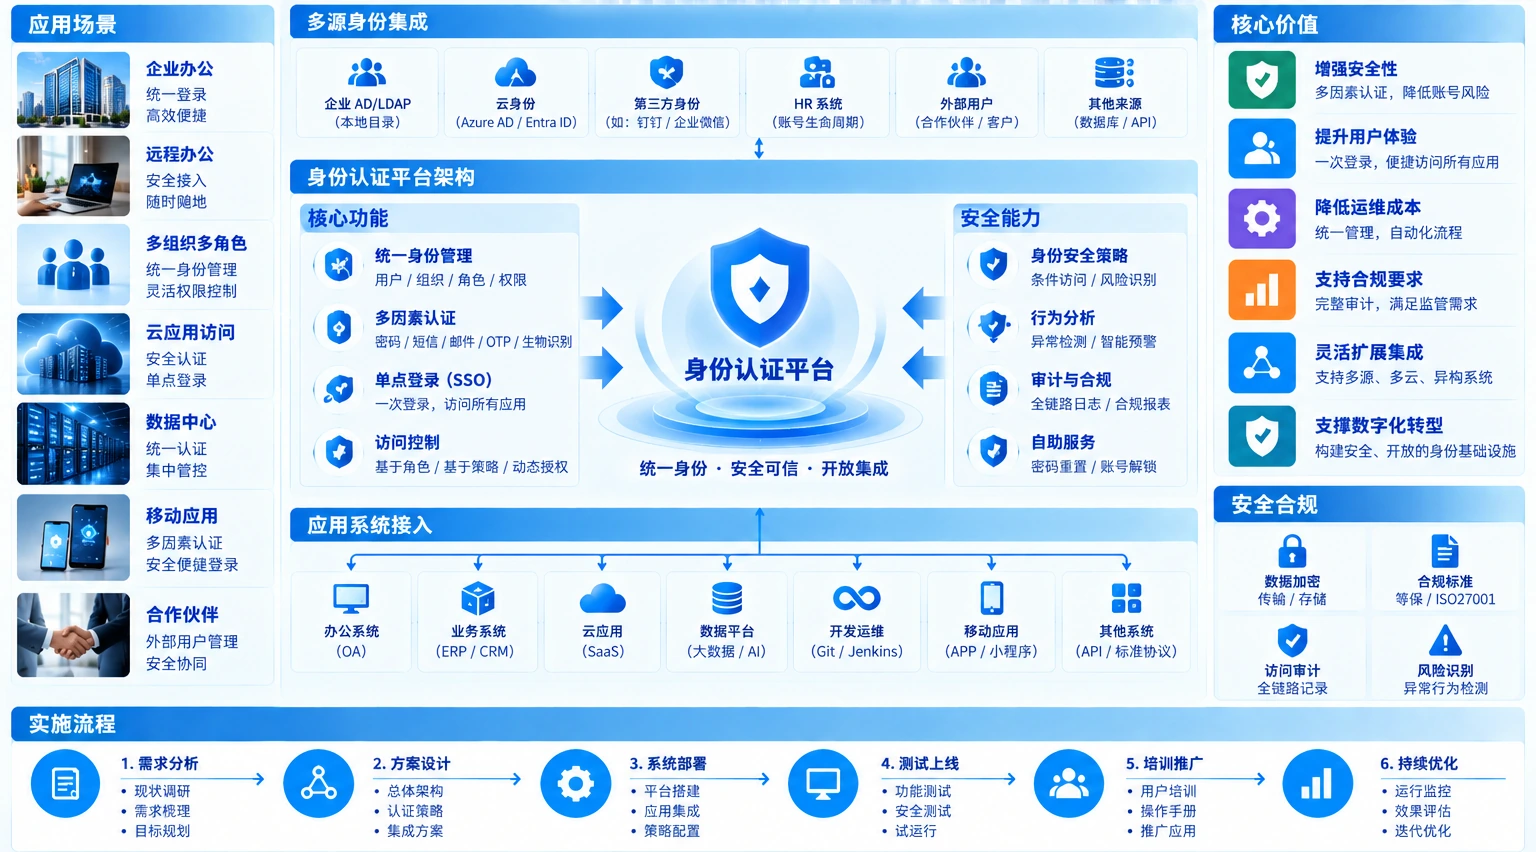
圖示用于說明身份來源、入口和責任邊界,不代表某一項目的實際拓撲、協議組合或用戶訪問順序;具體集成范圍需按現場設備、應用接口和測試結果確認。
03認證與準入邊界
身份、權限與接入,分工明確
同一個平臺可能參與多個判斷,但三個問題不能混成一句“統一認證”。設備與應用支持什么協議、哪些策略能落地、誰負責維護,都要在設計與驗收時說明清楚。
認證 Authentication
確認“你是誰”,可用賬號、證書、MFA 或其他約定因子核驗身份。
授權 Authorization
確認“你能訪問什么”,按角色、資源、時間和業務要求決定權限范圍。
準入 Admission
確認“當前入口能否放行”,結合設備、網絡、位置、狀態與策略給出允許、限制或拒絕。
04身份認證服務
煜企能為企業做什么
服務范圍按現狀、設備能力、業務優先級和實施窗口確認,包含評估、設計、選型、供貨、部署、聯調、試點、遷移、交接與培訓;支持方式按約定執行。
身份與入口評估
盤點員工、訪客、合作方、管理員、終端和現有賬號,確認有線、無線、VPN 與業務入口的真實依賴。
認證架構與產品選型
圍繞身份源、MFA、目錄、RADIUS、SSO、設備能力和日志要求,形成可解釋的架構與選型邊界。
策略與角色設計
把認證、授權和準入分開建模,定義角色、資源、設備狀態、時間條件、例外與撤權責任。
部署、聯調與試點
完成平臺部署、接口配置、網絡設備和應用聯調,從代表性入口驗證成功、失敗、例外與回退。
遷移上線與交接
按約定窗口遷移賬號與入口,保留變更記錄、測試證據、配置備份和可回退的操作路徑。
培訓與運行支持
交付賬號角色矩陣、接口清單、配置測試和運維資料,并按約定提供培訓與后續支持。
05分階段實施與客戶交付
分階段上線,讓交付可維護
身份認證會影響真實用戶登錄、設備接入和業務連續性。先以代表性入口試點,驗證成功、失敗、例外、日志和回退,再按遷移窗口擴大范圍,把配置、測試和責任交給客戶。
現狀與身份盤點
梳理身份來源、人員類型、生命周期、入口、設備條件、資源范圍和現有賬號責任。
目標策略與選型
確認認證方式、MFA、目錄或 RADIUS / SSO 接口、角色權限、準入邊界和日志要求。
試點聯調與遷移
以一個代表性入口驗證員工、訪客、管理員、未知設備和異常場景,再分階段擴大范圍。
驗收交接與支持
核對授權結果、日志、配置、回退、資料和培訓,讓賬號與訪問關系能被日常維護。
06客戶交付結果
交付的不只是認證服務,還有可維護的訪問關系
交付內容以項目實際范圍和驗收條件為準。需要繼續核對網絡側入口與策略時,可銜接無線覆蓋或企業網絡與 SD-WAN,并把接口、配置、日志和維護責任寫進運維資料。
- 身份源、賬號角色與生命周期矩陣
- 入口、接口、認證方式與設備支持清單
- 策略、配置、測試、遷移與回退記錄
- 日志審計、運維資料、培訓與責任交接
07常見問題
先把入口、協議和責任邊界問清。
身份認證平臺只管無線接入嗎?
不是。根據現場設備與協議支持情況,它可以銜接有線、無線、VPN、分支和業務應用入口;重點是把身份、入口、權限與日志關系建立起來。
SSO、RADIUS、目錄和 MFA 能全部自動統一嗎?
不能先作這樣的承諾。要先核對目錄、網絡設備、無線控制器、VPN、應用和平臺對協議、接口與策略能力的支持,再決定集成范圍、試點方式和人工邊界。
員工、訪客和合作方需要共用賬號嗎?
通常不建議。應按身份類型、訪問范圍、有效期、審批和審計要求分別設計賬號、認證方式與權限,并為離職、合作結束和臨時授權預留撤權路徑。
下一步 / IDENTITY REVIEW
從一份入口清單,或一次權限問題開始。
告訴我們現有身份源、網絡入口、應用范圍和反復出現的接入問題,我們圍繞設備支持、策略邊界、試點窗口和交付責任確認下一步。